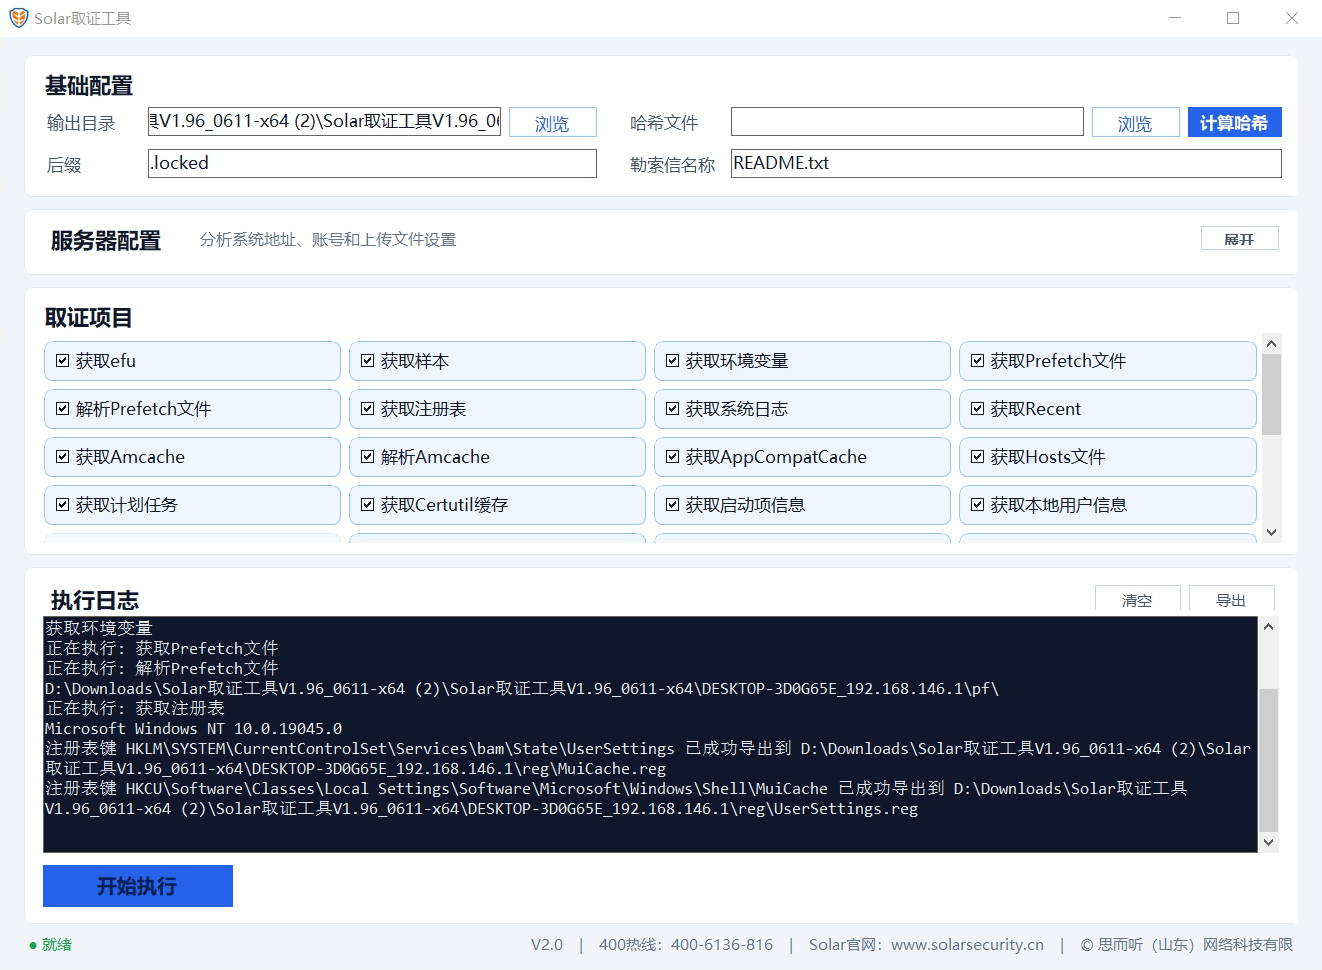
工具简介
本工具是一款集成化自动化取证工具,专为应对网络安全事件设计,适用于应急响应、事件回溯、深度溯源调查等场景。通过一键式操作,自动采集系统及用户行为相关的关键信息,帮助快速还原攻击链,精准锁定威胁源头,极大提升取证效率与数据完整性。

使用说明
- 启动前准备:以管理员权限运行 Everything,确保完整索引系统文件,Everything 运行完后再进行后续操作。


- 主程序选择:以管理员权限运行Solar取证.exe。

- 样本提取:根据实际中招感染情况填写后缀和勒索信名称(注:后缀不要加. ,如:weax,勒索信填写全称,如:readme.txt)。
 4. 执行操作:填写完后,点击界面左下角【开始执行】,系统将自动完成全部信息采集,当提示所有选中的功能执行完成表示已完成采集。

 5. 计算哈希:选择文件,点击计算。
6. 日志输出:所有日志与取证数据保存在当前目录,文件夹命名规范为「主机名 + IP 地址」;如需更换输出目录,可在程序界面上方路径框手动修改。
7. 右键生成的文件夹进行压缩(可使用7zip等压缩工具)打包。

采集能力
系统环境变量、各类系统日志(EventLog 等)、Everything 文件索引(.efu)、Prefetch 程序启动记录、Recent 最近使用、Amcache 程序执行痕迹及解析、AppCompatCache、Hosts、计划任务、证书存储、注册表 Run 项与用户项、Windows 产品密钥、BIOS 与路由信息、进程列表与进程树、网络连接与 DNS 缓存、SystemInfo、浏览器历史(IE/Edge/Chrome/Firefox)、JumpList、哈希计算、UAL/SRUM 日志解析、样本采集等。